Orosz hackerek a román kormányzati szerverekben
Oroszbarát hackerek elfogták a Románia, a NATO és az EU közötti üzenetváltásokat, derült ki az ESET kiberbiztonsági cég jelentéséből. A hírt a Román Hírszerző Szolgálat (SRI) megerősítette. Románia az elmúlt időszakban az orosz kiberhadműveletek egyik kiemelt célpontjává vált.
 Beállítás elsődleges forrásként a Google-nél
Az egyik legismertebb európai vírusvédelmi és IT-védelmi megoldásokat szállító cég, az ESET szakemberei szerint a Turla csoport orosz hackerei megtámadták egy román kormányzati intézmény szervereit, hogy megszerezzék a NATO-val és az EU-val kapcsolatos e-maileket. A Román Hírszerző Szolgálat, a SRI szerdán délben közleményben erősítette meg az ESET jelentését.
A SRI a G4Media portálnak kérdésre is megerősítette a kibertámadás tényét, de állításuk szerint azt elhárították és a hatásait orvosolták.
A Turla hackercsoport, amely Snake, Secret Blizzard és Waterbug néven is ismert, egy több mint két évtizede aktív kiberkémkedési csoport, amely kapcsolatban áll az orosz Szövetségi Biztonsági Szolgálattal (FSZB), vagy egyenesen annak része.
Az ESET jelentése szerint a Turla hackercsoport egy új, „Cereal” nevű rosszindulatú eszközkészletet használ a kormányzati szervezetek Microsoft Exchange szervereiről származó e-mailek lehallgatására. A cég szakemberei dokumentálták a 2025 végén történt támadásokat, és kezdetben egy kazahsztáni kormányzati szervnél fedeztek fel moduláris .NET kártevőt a Microsoft Exchange-hez.
Egy hónappal később az ESET ugyanazt az eszközkészletet találta egy román kormányzati intézménynél, amelyet 2025. december 23-án feltörtek. Itt ez az eszközkészlet szelektíven gyűjtötte a NATO és az Európai Unió képviselőivel folytatott e-mail levelezést, áll az európai vírus- és IT-védelmi cég jelentésében.
Az ESET szerint a hackerek a Cereal eszközkészletet, és annak egy CerealBox nevű összetevőjét használják, hogy telepítsék magukat az e-maileket kezelő szerverre. A rosszindulatú program parancsokat hajt végre a memóriában, és nyom nélkül képes megvizsgálni az e-mailek tartalmát. Az orosz Turla úgy konfigurálta ezt a rosszindulatú programot, hogy szelektíven gyűjtse azokat az üzeneteket, amelyek dokumentummellékleteket, például .DOC, .DOCX és .PDF fájlokat tartalmaznak, és megfeleljenek a feladóval, a címzettel és a tárggyal kapcsolatos bizonyos kritériumoknak, állítják az ESET kutatói. A hackerek a CerealNeuront, egy másik rosszindulatú komponenst is használták, az e-mail infrastruktúra használatával távolról küldve parancsokat a feltört szerverre.
Sok még az ismeretlen
Az SRI megerősítette az ESET állításait a román kormányzati szervereket ért támadások kapcsán. A román hírszerzési közlemény azonban kiemeli, hogy a SRI kötelékében működő Országos Cyberint Központ (Centrul Național Cyberint – CNC) azonosította ezt a kibertámadást, és intézkedéseket hozott annak elhárítására és hatásainak orvoslására. Nem azonosítottak érzékeny adatok elszivárgását, és az érintett e-mail szolgáltatást helyreállították.
Arra vonatkozóan sem az ESET, sem a SRI/CNC nem tett közzé bizonyítékot, hogy az orosz hackerek a romániai üzeneteket a hálózaton kívülre továbbították volna.
Az SRI szerint az Országos Cyberint Központ szintjén rutinszerűen folynak konkrét vizsgálatok az Orosz Föderáció által a romániai intézmények ellen elkövetett kibertámadásokkal kapcsolatban. Az SRI/CNC folyamatosan beavatkozik ezen kibertámadások azonosítása, elemzése és enyhítése érdekében. „Az SRI/CNC jelenleg összetett nyomozati intézkedéseket folytat, amelyek az Orosz Föderáció által végrehajtott kiberkampányokhoz kapcsolódó egyéb sorozatokat is célozzák” – áll a hírszerzés román médiában idézett közleményében.
A román kiberelhárítási központ szerint a támadók a Microsoft operációs rendszereinek egy sor rendszerszintű sebezhetőségét használták ki.
A programot Romániában működtető személyek nevét sem az ESET jelentés, sem a hírszerzés nem hozta nyilvánosságra. A kutatók azt nem tudták egyértelműen megállapítani, hogy a támadók hogyan hatoltak be kezdetben a kormányzati szerverekbe, az operációs rendszer sebezhetőségének kihasználását csak lehetőségként említik, de nem tudtak nevesíteni ilyen konkrét sebezhetőséget. Az ESET Research azt sem azonosította, hogy az operátorok milyen IP-címekről fértek hozzá a szerverhez.
Az orosz hibridháború kiemelt célpontja Románia
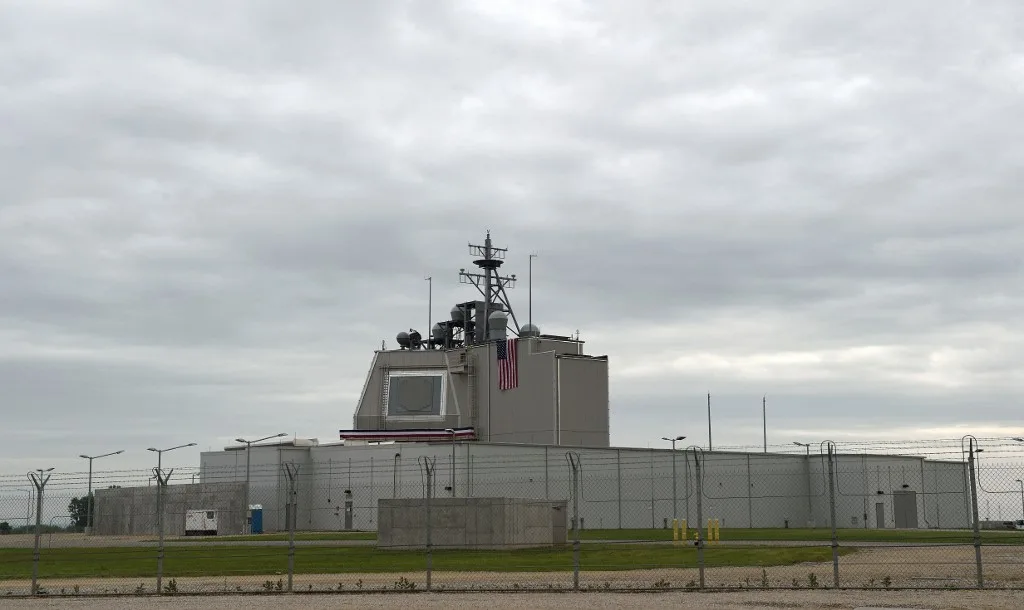
Románia, mint a NATO keleti szárnyának egyik legfontosabb pillére, az utóbbi időben kiemelt célpontja a kiterjedt orosz hibrid háborúnak. Orosz kibertámadások sora érte az állami intézményeket, a katonai struktúrát és a kritikus infrastruktúrát egyaránt.
A kormányzati szerverek feltörése nem előzmény nélküli. Idén áprilisban például kifejezetten a légierőt és NATO-bázisokat próbálták kompromittálni. Oroszországgal kapcsolatban álló csoportok feltörték a román légierő 67 e-mail-fiókját, köztük olyanokét is, amelyek a kulcsfontosságú NATO légibázisokhoz kapcsolódnak. A katonai szakértők szerint a támadás célzottan a védelmi adatok megszerzésére irányult.
Tavaly ősszel olyan jelentések láttak napvilágot miszerint a NoName057(16) nevű, hírhedt oroszbarát hackercsoport és társai naponta átlagosan több tucat kibertámadást indítanak román köz- és magánszektorbeli weboldalak, különösen a kritikus energetikai és szállítási infrastruktúra ellen.
Ezzel párhuzamosan folyik az elektronikai hadviselés is, amelyet elsősorban Románia keleti (Ukrajnához közeli) részén és a Fekete-tenger térségében észleltek. Ilyen a GPS-jelek zavarása, ami a polgári és katonai szállítást, logisztikát is nehezíti.
A román hatóságok a szövetségeseikkel, köztük az Egyesült Államokkal együttműködve igyekeznek elhárítani a fenyegetést. Ennek részeként törvényi szigorításokkal igyekeznek védeni a nemzeti hálózatokat, és még az ukrajnai háború kezdetén, 2022-ben kampányt indítottak az állami és önkormányzati szerveknél még mindig jelen lévő, olcsóbb, de kockázatos orosz vírusvédelmi szoftverek teljes kivezetésére és betiltására.
A leghírhedetebb orosz beavatkozás a 2024 végi romániai elnökválasztásba történt, ami miatt a román alkotmánybíróság érvénytelenítette az elnökválasztás első fordulóját és új választást rendeltek el.
Ezt is ajánljuk
Az orosz-ukrán háború mindig tartogat meglepetéseket
Elsodorta a kémbotrány, azonnali hatállyal lemondott az Nvidia alapítója
Összeomlott egy lakóház Brooklynban, legkevesebb nyolcan meghaltak
Volodimir Zelenszkij szerint Elon Musk cége megint lassítja a Starshieldet
Trump megbízottai ma Putyinnal és Zelenszkijjel próbálják továbblendíteni a béketárgyalásokat
Megbénult a közélet és a gazdaság, Spanyolországban tizennégy év után először tartottak általános sztrájkot
Szerkesztői válogatás