Az FBI is riadót fújt a hűtőrendszereket érő kibertámadások miatt, Magyarországon az IKEA és az Auchan is reagált
 Beállítás elsődleges forrásként a Google-nél
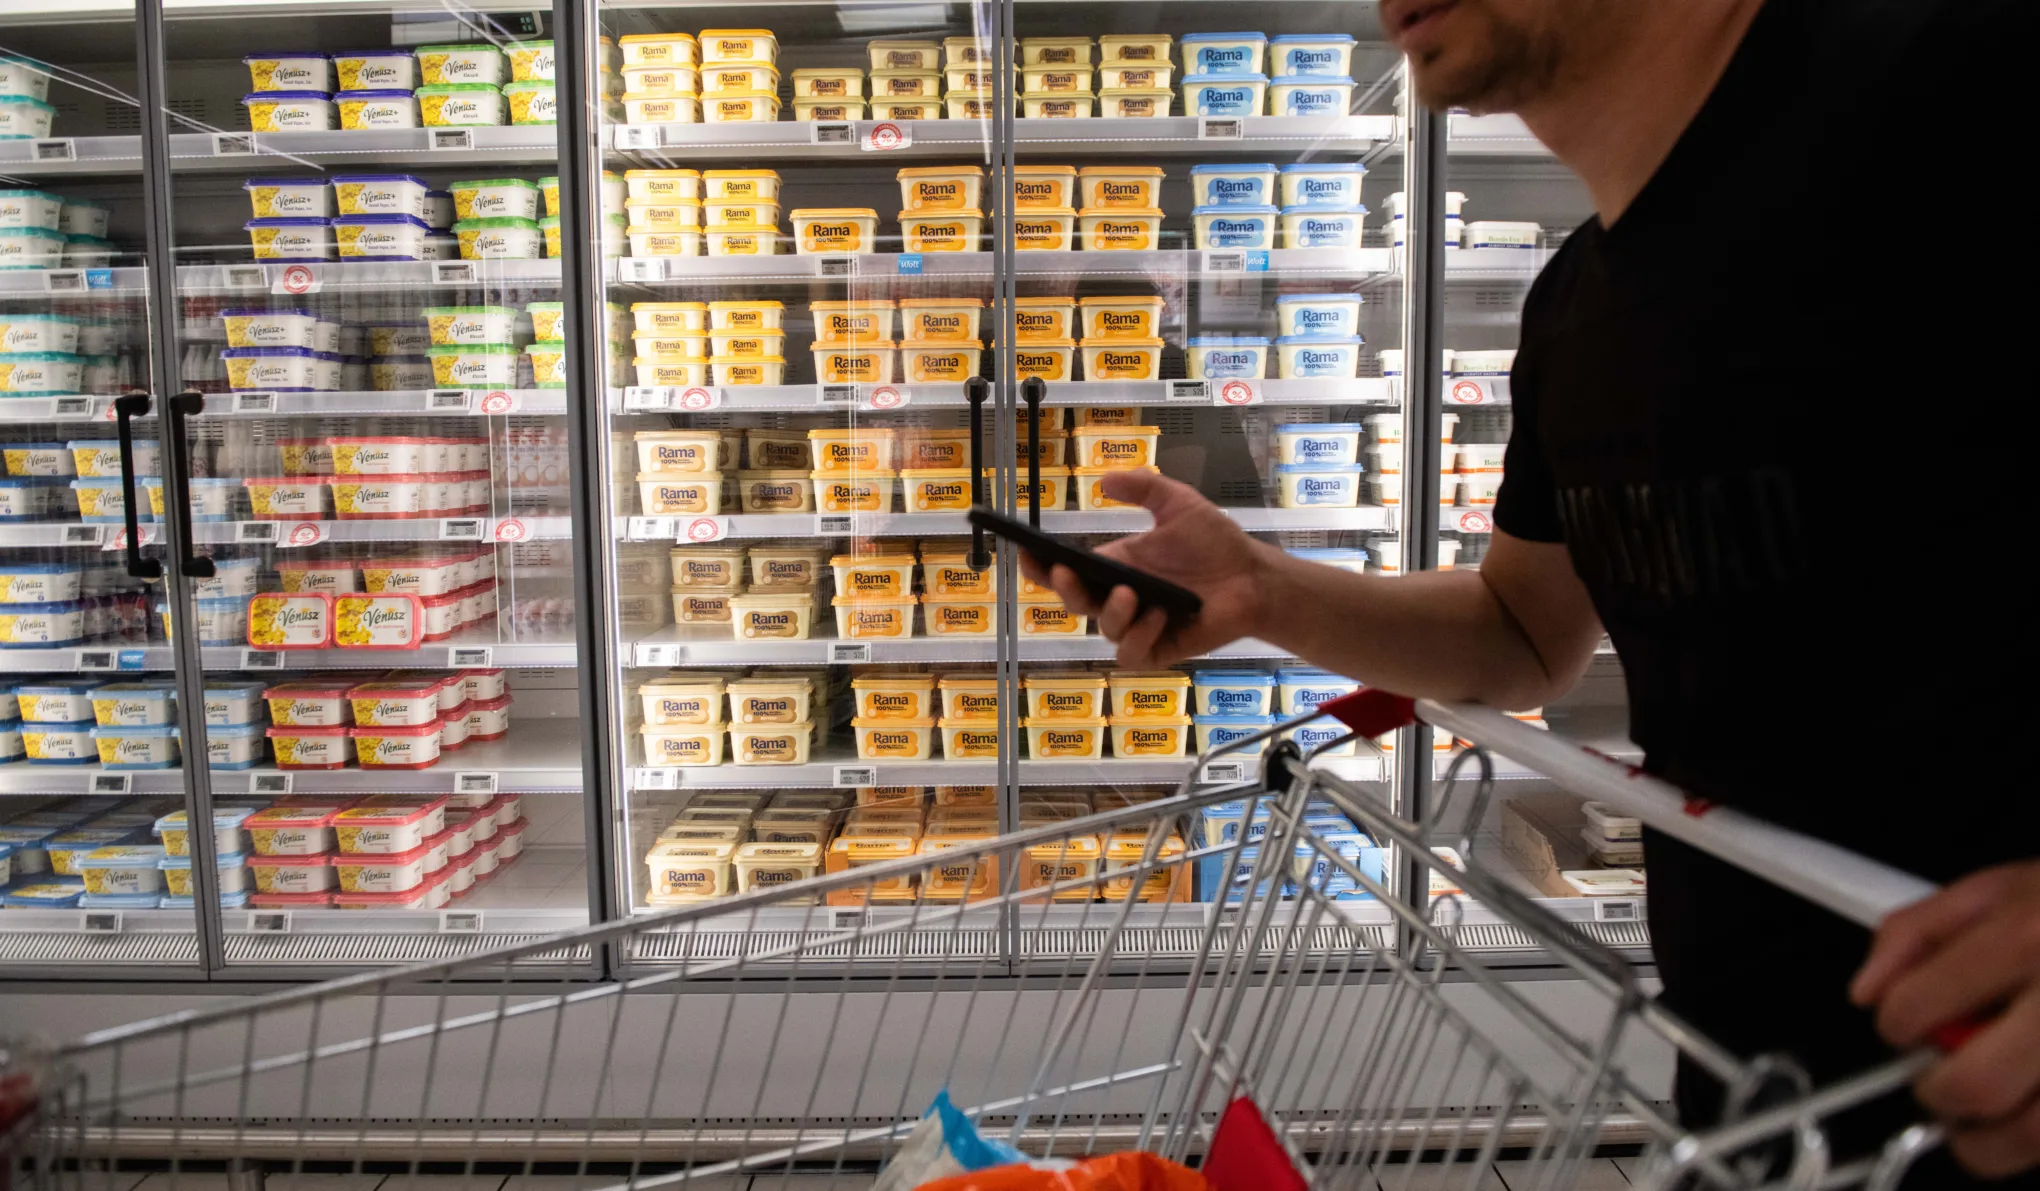
Az amerikai Szövetségi Nyomozó Iroda (FBI) és az ország kiberbiztonsági hatósága közös figyelmeztetést adott ki, miután hackerek világszerte kereskedelmi és ipari hűtőberendezéseket vettek célba. A Reuters beszámolója szerint a támadók az interneten keresztül férhetnek hozzá a hűtők vezérléséhez, és távolról megváltoztathatják azok beállításait. Így akár fel is melegíthetik a fagyasztókat és hűtőkamrákat, tönkretéve a bennük tárolt élelmiszereket, gyógyszereket vagy más, alacsony hőmérsékletet igénylő termékeket. A beavatkozások a berendezéseket is károsíthatják, szélsőséges esetben pedig tűzveszélyt okozhatnak. A november 5-i figyelmeztetést az FBI mellett több amerikai kormányzati szerv is jegyzi. A hatóságok szerint a veszély nemcsak a szupermarketeket fenyegeti, hanem az élelmiszeripari üzemeket, a hűtőraktárakat, a gyógyszerek és egészségügyi készítmények tárolására szolgáló létesítményeket, valamint a hűtött árukat szállító vállalkozásokat is.
Chris Butera, az amerikai kiberbiztonsági hatóság egyik vezetője szerint minden olyan szervezetnek számolnia kell a veszéllyel, amelynek működése hűtőberendezésektől függ.
Több száz francia áruházban romlott meg az élelmiszer
Az első nagy európai támadási hullám még október 11-ről 12-re virradó éjszaka érte Franciaországot. A Carrefour, az Intermarché, a Monoprix és több más kereskedelmi lánc üzleteiben a hackerek távolról avatkoztak be a hűtők működésébe. A francia hatóságok későbbi összesítése szerint mintegy 700 üzlet volt érintett. A támadók egyes berendezésekben 50 Celsius-fokra állították a hőmérsékletet, vagyis a hűtés helyett lényegében fűtésre kényszerítették azokat. Más esetekben a hűtők leolvasztását működtették a megszokottnál hosszabb ideig. Mire az alkalmazottak észlelték a problémát, az élelmiszerek egy része már fogyasztásra alkalmatlanná vált. A Le Monde akkori beszámolója szerint egy dél-franciaországi Intermarché áruházban például hajnalra 50 fokra emelkedett az egyik hűtőkamra hőmérséklete. Az üzletnek mintegy 21 ezer euró, átszámítva több mint nyolcmillió forint beszerzési értékű árut kellett megsemmisítenie. Más boltokban teljes hűtőpultokat ürítettek ki, egyes üzletek pedig átmenetileg bezártak. A franciaországi veszteségeket több millió, egyes becslések szerint akár több tízmillió euróra tették.
A támadások hátterében részben olyan régebbi hűtésvezérlő berendezések álltak, amelyek már nem kaptak megfelelő biztonsági frissítéseket. Ezeket a rendszereket eredetileg arra tervezték, hogy az üzemeltetők távolról is ellenőrizhessék és szabályozhassák a hűtést. A hackerek azonban ugyanezt a lehetőséget használták ki. Október 13-án aztán újabb franciaországi támadásokról érkeztek hírek, november 2-án pedig több más európai országban, köztük Belgiumban, Svédországban, Írországban és Hollandiában is hasonló eseteket jelentettek. Egyelőre nem tisztázott, hogy valamennyi támadás mögött ugyanazok az elkövetők állnak-e.
Magyarországon is vizsgálják a hűtőrendszerek biztonságát
A nemzetközi események nyomán a Népszabadság több külföldi tulajdonban lévő, illetve korábban külföldi anyavállalattal rendelkező jelentős hazai áruházláncot keresett, hogy tapasztaltak-e itthon hasonló támadásokat, és milyen óvintézkedéseket tettek. Kérdéseinkre a IKEA és a Auchan válaszolt. „A magyarországi áruházainkban nem tapasztaltunk hűtőrendszereket érintő kibertámadást vagy annak kísérletét” – közölte lapunkkal Patrick Andrle, az IKEA csehországi–magyarországi–szlovákiai régiójának információbiztonsági és adatvédelmi vezetője. A vállalat ugyanakkor az európai események hatására valamennyi piacán összehangolt biztonsági felülvizsgálatot indított – tette hozzá. „A folyamat célja a lehetséges kockázatok pontos felmérése és a szükséges biztonsági intézkedések megtétele” – fogalmazott Andrle.
A szakember hangsúlyozta, hogy a vállalat számára kiemelten fontos a vásárlók, a munkatársak és a termékek védelme, valamint a zavartalan működés fenntartása. Ennek érdekében folyamatosan erősítik rendszereik biztonságát, és együttműködnek technológiai partnereikkel.
„Az Auchan áruházak hűtőrendszereinek távfelügyelete zárt, az internettől elkülönített rendszerben működik. Az áruházak rendszerei egymástól is függetlenek, ami tovább csökkenti a külső beavatkozás kockázatát” – közölte Nagy Attila, az Auchan Retail Magyarország értékesítési és működési igazgatója. A vállalat a külföldi támadások miatt egyeztetéseket kezdett a hűtőberendezések üzemeltetésében közreműködő partnereivel is. „Jelenlegi információink szerint a partnereink által kezelt távfelügyeleti rendszereket érintő incidens nem történt” – hangsúlyozta az igazgató. Az Auchan közlése szerint informatikai és műszaki szakembereik a külső szolgáltatókkal együtt folyamatosan ellenőrzik a rendszerek biztonságát, és szükség esetén további intézkedéseket tesznek.
Több ezer hűtőberendezés lehet veszélyben
A modern áruházakban és raktárakban a hűtőberendezések jelentős részét már számítógépes rendszerek irányítják. Ezek segítségével az üzemeltetők távolról is ellenőrizhetik a hőmérsékletet, és gyorsan beavatkozhatnak, ha valami meghibásodik. Ez kényelmesebb és gazdaságosabb működést tesz lehetővé, ugyanakkor új veszélyeket is teremt. Ha egy ilyen berendezés nincs megfelelően védve, a hackerek is hozzáférhetnek. Különösen azok a régebbi rendszerek lehetnek veszélyben, amelyek biztonságát már nem korszerűsítik rendszeresen.
Ötven fokra fűtötték fel európai szupermarketek hűtőit a hackerek, a kár már most meghaladja a több tízmillió eurót
A Censys nevű kiberbiztonsági vállalat november 5-i elemzése szerint október elején világszerte még közel 6700 olyan hűtésvezérlő berendezést lehetett közvetlenül elérni az interneten, amelyek a támadásokban érintett rendszercsaládokhoz tartoztak. November elejére ez a szám valamivel több mint 3100-ra csökkent, vagyis a vállalatok pánikszerűen reagáltak, és levették hűtőiket az internetről. Ezzel együtt az amerikai hatóságok azt tanácsolják az érintett vállalkozásoknak, hogy ellenőrizzék hűtőberendezéseik biztonságát, korlátozzák a távoli hozzáférést, és gondoskodjanak az elavult rendszerek korszerűsítéséről. Persze ez aligha vigasztalja a támadásokban károkat szenvedett cégeket.
Ezt is ajánljuk
Kapitány István: 2027-ben 275 milliárd forinttal támogatja a Tisza-kormány a kkv-kat
A szobor megmarad, a desszert eltűnik – Új utakon a prémium vendéglátás
Wekerle Program: Lakásonként ötmillió forintot is lehet kérni energetikai felújításra
Megőrizte negyedik helyét a Mol a régió legnagyobb vállalatai között, a Lidl mintha nem is Magyarországon működne
Dunaferr-ügy: Kapitány István tárcája hárít, pedig kormányhatározat írta elő neki a Dunaferr-ajánlatok értékelését
Európa szégyenpadján: Magyarország költötte tavaly a harmadik legkisebb összeget szociális ellátásokra
Szerkesztői válogatás