Az „123456” jelszó nyithatott utat Dánia legnagyobb adatlopásához
Mintegy 8,8 millió személy adatait kérdezhették le a dán népesség-nyilvántartásból egy informatikai vállalat hozzáférésén keresztül. A cég azonosítása és a meghökkentően gyenge jelszavakról szóló értesülések új megvilágításba helyezik a skandináv ország digitális biztonságát.
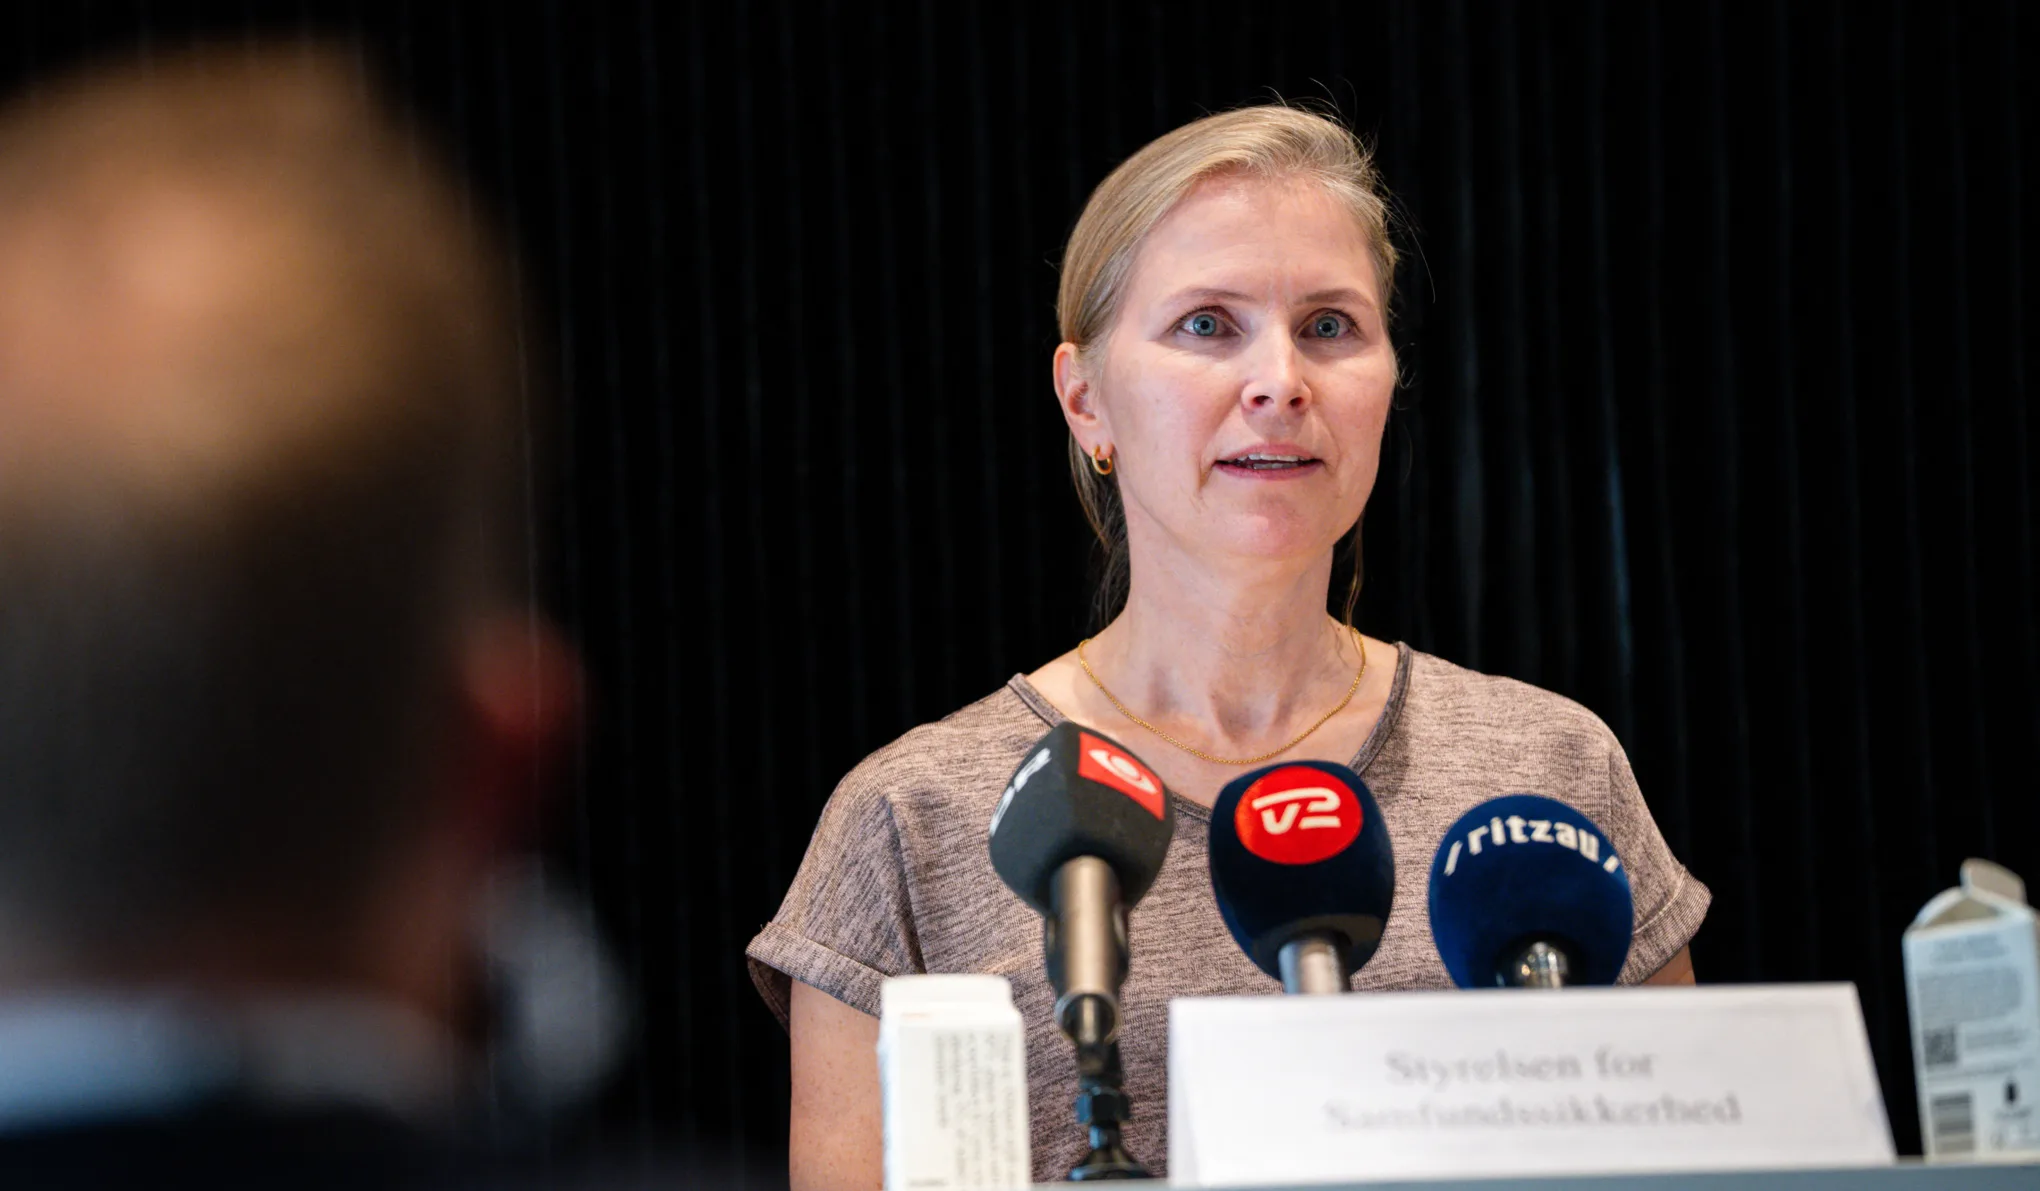
Nem a dán állam központi informatikai védelmét törték át közvetlenül: a támadók egy olyan vállalat jogosultságát használták fel, amely szabályosan kérdezhetett le adatokat az ország népesség-nyilvántartásából (CPR). A dán sajtó szerint a hozzáféréssel rendelkező cégnél ráadásul az egyik rendszergazdai fiókot a közismerten gyenge „123456” jelszó védte.
A dán kutatási, felsőoktatási és digitalizációs minisztérium közleménye szerint az illetéktelenek mintegy 8,8 millió nyilvántartott személy nevéhez, lakcíméhez, személyi azonosítójához és más alapadataihoz férhettek hozzá. Ez persze nem 8,8 millió jelenleg élő dán állampolgárt jelent: az adatbázis a külföldre költözöttek és az elhunytak adatait is őrzi. A teljes CPR-nyilvántartás hozzávetőleg 11 millió rekordot tartalmaz.
A hatóságok még október elején észlelték a szeptemberi lekérdezések rendellenességeit, majd a vizsgálat során derült ki a visszaélés nagyságrendje. A közvetítő vállalat hozzáférését megszüntették, értesítették az adatvédelmi hatóságot, a rendőrség pedig nyomozást indított. Christina Egelund szakminiszter átfogó biztonsági felülvizsgálatot kért, és tájékoztatta a parlament illetékes bizottságát.
Egy jelszó, amelyet bárki kitalálhatott
A történtek részleteit később a dán sajtó tárta fel. A Ritzau dán hírügynökség október 9-i beszámolója szerint az odensei Pays ApS elismerte, hogy a vállalat legális CPR-hozzáférését használták fel. Sophie Laursen cégvezető a TV 2-nek megerősítette a vállalat érintettségét. A tudósítás szerint a jogosulatlan hozzáférés szeptember 10-én kezdődött, és közel 22 napig állt fenn.
A Politiken vizsgálatát ismertető Ritzau-hír alapján legalább három céges felhasználói fiókhoz az „123456” jelszó tartozott; az egyik fiók ráadásul rendszergazdai jogosultságot adott. A lapnak nyilatkozó, magát elkövetőnek valló személy azt állította, egy korábbi alkalmazott kiszivárgott belépési adatait használta fel.
Jens Myrup Pedersen, az Aarhusi Egyetem kiberbiztonsági szakértője elfogadhatatlannak nevezte az ilyen jelszóhasználatot.
A CPR-hivatal október 9-én már külön figyelmeztette az adatbázist használó vállalkozásokat a biztonsági előírásokra. A nyilvántartás hivatalos tájékoztatása szerint a cégeknek biztonsági felelőst kell kijelölniük, folyamatos ellenőrzést kell végezniük, és figyelniük kell a lekérdezések számát.
A digitális bizalom ára
A CPR-számot 1968 óta alkalmazzák Dániában. A tízjegyű személyi azonosító az egészségügyi ellátástól az adóügyeken át a pénzügyi szolgáltatásokig számos ügyintézési folyamat alapja. Ez a közös azonosító tette lehetővé, hogy az ország a digitális közigazgatás egyik európai mintájává váljon. Ugyanakkor különösen érzékennyé teszi a nyilvántartáshoz kapcsolódó hozzáféréseket.
Az első hivatalos adatokból egy fontos kivétel is kiderült: azoknak a személyeknek a neve és lakcíme nem volt elérhető az illetéktelen lekérdezés során, akik külön név- és címvédelmet kértek. A CPR-hivatal október 1-jei statisztikájában több mint 149 ezer, Dániában élő és ilyen védelemmel rendelkező személy szerepelt.
A valódi veszélyt az jelentheti, hogy a csalók a pontos név, cím és azonosító ismeretében meggyőzőbb üzeneteket küldhetnek. Egy banki ügyintézőnek vagy hatósági munkatársnak álcázott telefonálónak könnyebben adnak bizalmat, ha olyan adatokat sorol fel, amelyeket a címzett személyesnek tart.
A dán adatvédelmi hatóság tanácsai szerint a polgároknak különösen a sürgető hangú, személyes adatokat említő megkeresésekkel kell vigyázniuk, és a hivatalos elérhetőségeken kell ellenőrizniük a kétes üzeneteket. A hatóság arra is emlékeztetett, hogy a CPR-szám nem titkos jelszó, ezért önmagában nem alkalmas a személyazonosság hitelesítésére. Aki ezt vagy ennek részleteit belépési kódként használja, változtassa meg! – üzenték.
Dánia Ukrajnának nyújtott támogatása miatt felmerülhet a külföldi hírszerzési célú visszaélés lehetősége, de az orosz részvétel nem bizonyított.
Ezt is ajánljuk
Szélsőbaloldali mozgalmakhoz kötik a limoges-i városháza felgyújtásának egyik feltételezett elkövetőjét
Volodimir Zelenszkij Norvégiába utazott tárgyalni Steve Witkoff-fal
Egész Ausztráliát sokkolta egy parlamenti képviselő elleni brutális támadás
Terrorcselekménynek nyilvánították Limoges-ban a városháza felgyújtását, egy szélsőbaloldali férfit őrizetbe vettek
Fűtési válság fenyegeti Iránt, a háború miatt gázhiány jöhet télen
A francia kormány elismerte, hogy súlyos hibákat vétett, túl kevés rendőrt vezényeltek az utcára a zavargások idején
Szerkesztői válogatás
Úgy tudni, Donald Tusk sem jön, inkább csak parlamenti elnökök képviselik országukat az október 23-i magyarországi ünnepségeken
Alberta tartomány lakói elutasították, hogy népszavazást tartsanak az elszakadásról Kanadától