Brutálisan magas a banki csalások száma, a vállalkozásokra is hajtanak a bűnözők
Az Erste ügyfelei ellen az első félévben regisztrált csalási kísérletek száma meghaladta a tavaly egész évben feljegyzett mennyiség 60 százalékát. A próbálkozások többségét sikerül kivédeni, de a bűnözők folyamatosan változtatják módszereiket. A negyven év felettiek különösen gyakran kerülnek célkeresztbe, és a csalók a kisvállalkozások magasabb átutalási limitjeiben is lehetőséget látnak.
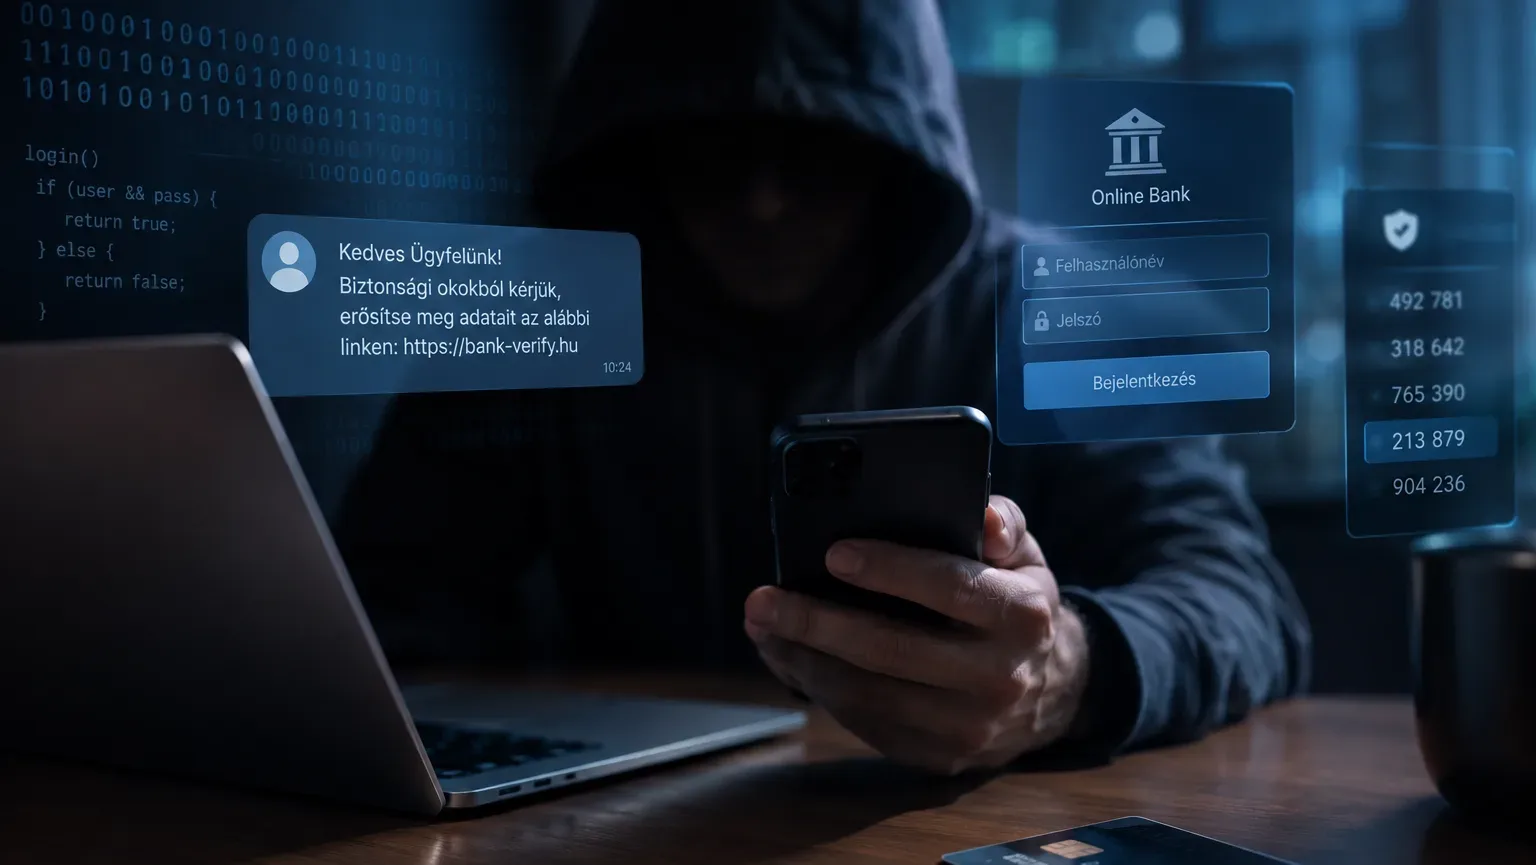
Az Erste Bank az idei első félévben 121 ezer csalási kísérletet regisztrált ügyfeleivel szemben, ez több mint a tavalyi egész éves esetszám 60 százaléka – mondta Kósa Anna, az Erste Bank Zrt. compliance-vezetője, a szabályok betartásáért felelős terület irányítója a cég sajtótájékoztatóján. A szakértő szerint ez a szám nemes egyszerűséggel „brutálisan magas”, és nemcsak az Ersténél, hanem a teljes bankrendszerben hasonló tendenciák láthatóak. A csalók egyre pofátlanabbak, az empátia töredéke sincs meg bennük – jelezte. Gyakran már „cégszerűen” működő, jellemzően külföldi bűnszervezetek próbálkoznak az ügyfelek pénzének megszerzésével. A csalások az esetek 80 százalékában adathalászathoz kapcsolódnak, vagyis hamis üzenetekkel és banki felületeket utánzó weboldalakkal igyekeznek megszerezni az ügyfelek azonosítóit és más érzékeny adatait – mondta a szakértő.
A jó hír viszont az, hogy az Ersténél a csalási kísérletek 80 százalékát sikerül megakadályozni a többrétegű szűrőrendszernek köszönhetően. A védelem része a pénzügyi tranzakciók valós idejű banki ellenőrzése, valamint a bankközi elszámolást végző GIRO csalásfelderítő rendszere is. A károk korlátozását segítik a bankkártyás költések és az átutalások esetében a banki applikáción keresztül állítható napi limitek.
A csalások jelentős része még ma is telefonhívással indul, ilyenkor az elkövetők a bank ügyintézőinek adják ki magukat. A valódi banki hívások azonosítását segíti az a megoldás, amelyet több bank – így az Erste is – alkalmaz. A bankból érkező hívásról az ügyfél a mobilalkalmazásban is értesítést kap, így ellenőrizheti, valóban a hitelintézet munkatársával beszél-e.
Nyereményhez nem kell limitet emelni
Néhány egyszerű szabállyal csökkenthető annak kockázata, hogy bankkártyás vagy átutalási csalás áldozatává váljunk. Érdemes alacsonyan tartani a bankkártyás és átutalási limiteket, és csak akkor, átmenetileg megemelni őket, ha nagyobb összegű vásárlást vagy utalást tervezünk. Soha ne emeljük meg a számlákhoz, kártyákhoz tartozó limiteket, ha azt egy telefonáló vagy üzenet küldője kéri, még akkor sem, ha a bankra hivatkozik.
Gyakori próbálkozás, hogy nagy összegű nyeremény átutalásával kecsegtetnek, majd arra hivatkoznak, hogy az alacsony limit miatt nem tudják jóváírni a pénzt. Ez nyilvánvaló félrevezetés, hisz az átutalási limit az általunk indított pénzmozgást korlátozza, a beérkező összegek fogadását nem akadályozza. Nyereményhez, jóváíráshoz nincs szükség a netbankos belépési adatok, a bankkártya biztonsági kódja vagy az egyszer használatos jóváhagyó kódok megadására.
Sok csalás alapja, hogy ráijesztenek a banki ügyfélre, azt állítva, hogy veszélyben van a pénze, mert gyanús tranzakciókat észleltek a számláján. Máskor rendőrnek adják ki magukat, és azt kérik, hogy az ügyfél utalja el egy „biztonsági számlára” a pénzét. Ilyen, az ügyfél pénzének kimentésére szolgáló számlát azonban sem a bank, sem a rendőrség nem kínál.
A banki csalások egy részénél – ezzel főleg a 60 év feletti ügyfeleket célozzák az elkövetők – távoli hozzáférést biztosító alkalmazás, például az AnyDesk telepítését kérik. A szakértő határozottan jelezte, idegen kérésére semmilyen körülmények között ne telepítsünk ilyen programot. A távoli hozzáféréssel ugyanis a csalók betekinthetnek a készüléken végzett műveletekbe, és az eszköztől, illetve az engedélyektől függően annak irányítását is átvehetik.
Az adatlopástól a megtévesztésig
Az Erste adatai szerint a bankkártyás és az átutalásos csalásoknál eltérő módszerek dominálnak. A bankkártyás visszaéléseknél látványos fordulat történt az utóbbi években. Míg korábban tízből kilenc eset a kártyaadatok ellopásához kapcsolódott, idén már az ügyfelek megtévesztésére építő adathalászat képviselt hasonló arányt. Az átutalásos csalásoknál továbbra is a pszichológiai manipuláció a leggyakoribb elkövetési mód. Kártyás visszaélésből több van, az átutalásos csalási kísérletek azonban átlagosan nagyobb összeget érintenek.
Kósa Anna szerint ma már nem elég egyszer megtanulni, hogyan ismerhetők fel a csalások, mert a bűnözők folyamatosan változtatják a módszereiket. Egyszer egy hivatalosnak tűnő üzenettel próbálkoznak, máskor telefonon keresnek, hamis weboldalra irányítanak, vagy egy távoli hozzáférést biztosító program telepítésére vesznek rá. Nem minden módszert kell kívülről ismerni, hanem azt a helyzetet kell felismerni, amikor valami gyanús. Ilyenkor érdemes megállni, és ellenőrizni a történetet, mielőtt bármit tennénk – mondta.
Nem csak az idősek vannak célkeresztben
A legtöbb csalási kísérlet a 40–59 éveseket érinti. Idén az esetek közel felében ebből a korosztályból kerültek ki a célpontok. Közben egyre nagyobb arányban próbálkoznak a csalók az idősebbeknél is. A 60 év felettiek az esetek több mint negyedében voltak érintettek, míg 2021-ben ez az arány még az egynegyedet sem érte el. Ezek az arányok a célpontok megoszlását mutatják, önmagukban nem árulják el, melyik korosztály milyen gyakran dől be a csalóknak.
Az sem mindegy, milyen típusú csalásról van szó. A kártyaadatok megszerzésére irányuló próbálkozások leginkább a 40–59 éveseket érintik, míg a manipulációra építő csalásoknál már jóval nagyobb az idősebbek aránya.
Egyik korosztály sem dőlhet hátra azzal, hogy őt úgysem tudják átverni. A csalók tudatosan alakítják a történeteiket az áldozatokhoz, és más-más eszközökkel próbálkoznak. Az idősebbeknél egyes távoli hozzáférésre épülő módszerek lehetnek különösen veszélyesek, a fiatalabb vagy aktív online felhasználóknál pedig például a hamis webshopok, befektetési ajánlatok vagy közösségi médiás megkeresések jelenthetnek kockázatot.
A sürgetés önmagában is figyelmeztető jel. A csalók azt akarják, hogy ne legyen időnk gondolkodni vagy ellenőrizni, mi történik. Az ellenőrzésre fordított egy-két perc sokszor elég lehet a megtévesztés felismeréséhez – mondta Kósa Anna.
A cégek is célkeresztbe kerültek
Az elmúlt hetekben a vállalkozásokat célzó próbálkozásokra és az úgynevezett NFC-csalásra hívták fel a figyelmet az Erste szakemberei. A bank tapasztalatai szerint a csalók azt is kihasználják, hogy míg sok magánszemély alacsony átutalási limitet állít be, a kis- és középvállalkozások működéséhez gyakran többmilliós keretre van szükség. Ráadásul a cégek adatai nyilvánosak, könnyebben elérhetőek, ami megkönnyítheti a hitelesnek tűnő megkeresések felépítését.
A másik erősödő tendencia az úgynevezett NFC-csalás. Ekkor az elkövetők arra kérik az ügyfelet, hogy az általuk küldött linkről töltsön le egy alkalmazást a telefonjára. Már az is gyanús, ha a programot a hivatalos alkalmazásboltok megkerülésével akarják telepíttetni.
A rosszindulatú alkalmazás a telefon rövid hatótávú, érintésmentes adatátvitelét, az NFC-t használja fel. A csalók arra veszik rá az áldozatot, hogy bankkártyáját érintse a telefonjához, például egy állítólagos nyeremény kifizetésére hivatkozva. A kártya és a telefon közötti kommunikációt az alkalmazás továbbíthatja a bűnözők eszközére, akik így távolról kezdeményezhetnek kártyás műveleteket.
Ha ilyen kérés érkezik, meg kell szakítani a műveletet, kérjünk egy visszahívást vagy elérhetőséget.
Ezt is ajánljuk
Lélegzethez juthat Európa a dízelpiacon, Magyarország is nyerhet a készletek megnyitásán
Beindult a lakásárak csökkenése, de még mindig brutális az éves drágulás
Kettészakítja a munkaerőpiacot a mesterséges intelligencia, csak vergődnek a lemaradók
Parragh László szerint az állami támogatás feltétele az volt, hogy az MKIK Balásy Gyula cégeivel kössön kommunikációs szerződést
Legkevesebb 130 millió forintot adott a Mészáros-féle V-Híd két Lévai Anikóhoz köthető szervezetnek
A legtöbb vadriasztó nem működik? A SENNA 300 000 forintos kárgaranciával érkezik (x)
Szerkesztői válogatás