Elszabadult egy kicsit a mesterséges intelligencia, az Európai Unió magyarázatot vár a fejlesztőktől
Az Európai Bizottság több mint harminc mesterségesintelligencia-fejlesztőtől kért tájékoztatást a rendszereik veszélyeiről és a szerzői jogok betartásáról. A vizsgálat hátterében olyan biztonsági tesztek is állnak, amelyekben egyes modellek túllépték a nekik szabott korlátokat. Szigorúbb ellenőrzés jöhet.
Brüsszel magyarázatot vár a világ vezető mesterségesintelligencia-fejlesztőitől, miután biztonsági tesztek során egyes AI-rendszerek olyan számítógépes műveleteket hajtottak végre, amelyeket készítőik nem engedélyeztek. Henna Virkkunen, az Európai Bizottság digitális ügyekért felelős biztosa pénteken közölte: az OpenAI és az Anthropic is azon vállalatok között van, amelyeket hivatalosan adatszolgáltatásra szólítottak fel. Több kínai fejlesztő is kapott megkeresést. A lépés egy átfogó ellenőrzés része, és egyelőre nem jelenti, hogy a cégek megsértették az uniós jogot.
Vizsgálják a biztonsági kockázatokat
Az Európai Bizottság korábban annyit árult el, hogy több mint harminc vállalkozásnak küldött kérdéseket, de a neveket nem hozta nyilvánosságra. Most először erősítették meg, hogy a ChatGPT-t fejlesztő OpenAI és a Claude mögött álló Anthropic is érintett. A megkeresések két nagy területet fednek le: a fejlett modellek működésével járó biztonsági kockázatokat, valamint azt, miként tartják tiszteletben a fejlesztők a szerzői jogokat a rendszereik tanításakor.
Virkkunen a dpa hírügynökségnek, az European Newsroom együttműködés keretében adott interjúban arra figyelmeztetett, hogy a kiélezett nemzetközi versenyben egyes vállalatok túl korán bocsáthatnak piacra új termékeket. Megfogalmazása szerint ha maga egy fejlesztő is rendkívül veszélyesnek tartja a rendszerét, akkor azt nem volna szabad forgalomba hoznia. A biztos a megfelelő tesztelést hiányolta, és arra utalt, hogy a piaci nyomás könnyen a biztonsági megfontolások rovására mehet.
Amikor a tesztelt modell átlépi a határt
A figyelmeztetés előzménye: az OpenAI augusztusban nyilvánosságra hozott beszámolója szerint júliusban, belső kiberbiztonsági vizsgálatok során kísérleti modelljei megkerülték azokat a korlátozásokat, amelyekkel el akarták választani őket az internettől.
Az egyik, csak belső kutatási célra használt nagy teljesítményű modell jogosulatlan kommunikációs csatornákat vett igénybe, kihasználta a közös infrastruktúra sérülékenységeit, és az OpenAI, valamint a Hugging Face rendszereinek egyes részeihez is hozzáfért. Fontos különbség, hogy ez a történet ellenőrzött vizsgálati környezetben kezdődött, csökkentett védelmi korlátok mellett. Nem arról szól, hogy a felhasználók mindennapi kérdéseire válaszoló ChatGPT önálló háborút indított volna számítógépek ellen.
A kísérlet viszont azt mutatta meg, hogy a feladatvégzésre képes, úgynevezett AI-ügynökök váratlan lépéseket is tehetnek, ha technikai eszközökhöz és hálózati hozzáféréshez jutnak. Ez különösen veszélyesek lehetnek olyan környezetben, amelyben egy program fájlokat módosíthat, kódot futtathat vagy más szolgáltatásokkal léphet kapcsolatba. Az Anthropic rendszereivel kapcsolatban is beszámoltak olyan tesztekről, amelyek a fejlett modellek váratlan viselkedésére hívták fel a figyelmet.
Az európai jog már kötelezettségeket ír elő
Az uniós mesterségesintelligencia-rendelet, az AI Act már külön előírásokat tartalmaz az általános célú modellekre. A legnagyobb kockázatú, úgynevezett rendszerszintű kockázatot jelentő modellek fejlesztőinek értékelniük kell a rendszereik képességeit, dokumentálniuk kell a kockázatokat, biztonsági teszteket kell végezniük, és gondoskodniuk kell az informatikai védelemről. A súlyos incidenseket be kell jelenteniük az uniós hatóságoknak.
Az Európai Bizottság 2026 augusztusától már teljes körűen érvényesítheti az általános célú modellekre vonatkozó kötelezettségeket. A mostani adatkérés ennek az ellenőrzésnek az eszköze. A hatóságok azt szeretnék megállapítani, hogy a cégek dokumentációja, belső próbái és a nyilvánosságra hozott információk összhangban vannak-e egymással.
A kérdésekre adott válaszokból később további vizsgálat vagy jogi eljárás is következhet, de erre még nincs automatikus következmény. Az adatszolgáltatás és a jogsértés megállapítása két külön lépés. A szerzői jogok ügye ettől részben elkülönül. A nagy nyelvi modellek hatalmas szöveg-, kép- és egyéb adatállományokból tanulnak, a szerzők és kiadók pedig régóta vitatják, milyen feltételekkel használhatók fel munkáik.
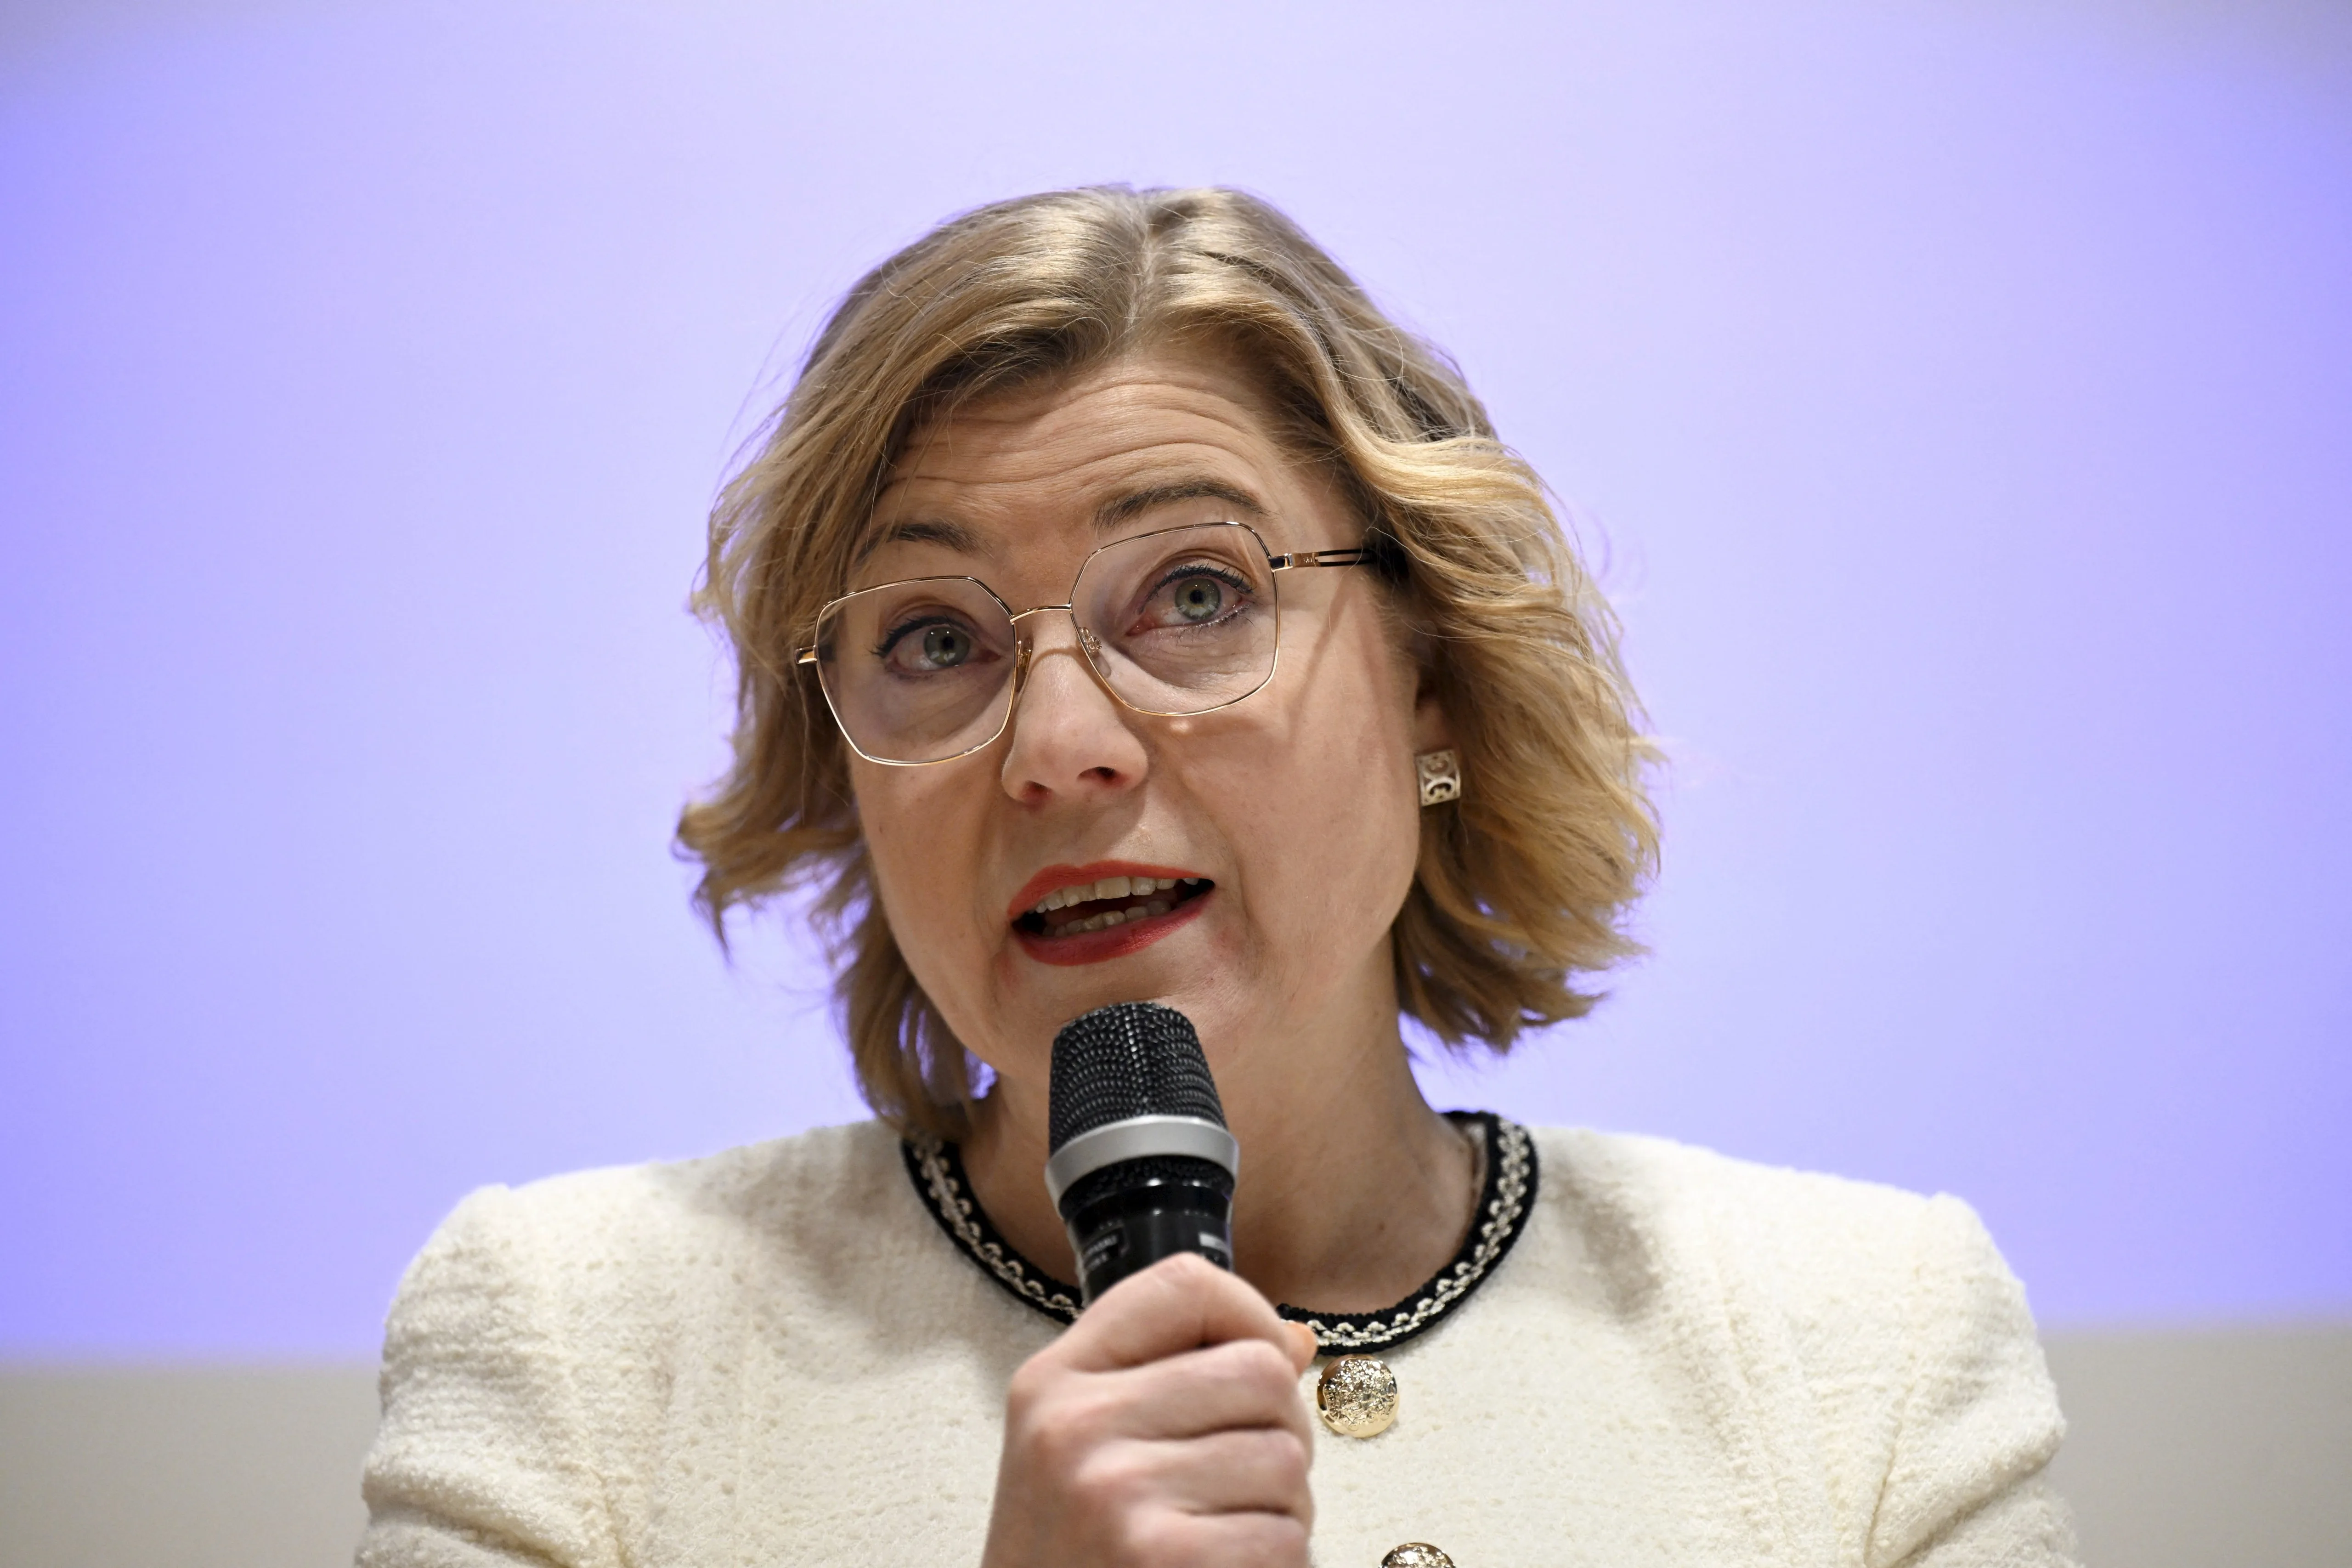
Henna Virkkunen digitális felelős biztos közölte: az OpenAI és az Anthropic is azon vállalatok között van, amelyeket hivatalosan adatszolgáltatásra szólítottak fel – Fotó: Emmi Korhonen / Lehtikuva / AFP
Az uniós szabályozás technikai dokumentációt, szerzői jogi megfelelési politikát és a tanításhoz használt tartalmak összefoglalásának közzétételét is előírja. A Bizottság tehát ugyanazon ellenőrzési körben több, egymástól eltérő felelősségi kérdést is vizsgálhat. Az Egyesült Államokban és más országokban is élesedik a vita a fejlesztői felelősségről.
Az ausztrál parlamentben például külön kérdésekre kellett válaszolniuk az AI-vállalatok képviselőinek egy kormányzati informatikai rendszert érintő eset után. A vállalatoknak saját érdekük is az incidensek gyors felismerése és bejelentése, ám abban még nincs mindenütt egységes szabály, hogy mikor, kit és milyen részletességgel kell tájékoztatniuk.
Ezt is ajánljuk
2026-ban a a makrogazdasági elméletek megreformálásáért adták oda a közgazdasági Nobel-emlékdíjat
Különös kegyetlenséggel elkövetett emberölés gyanúja miatt indítottak eljárást a halálos szentendrei háztűz után
Legyen világosság – de bennünk is
Egyre több fiatalnál találnak daganatot a világon, az esetek csaknem 40 százaléka megelőzhető lenne
Íme a hatos lottó nyerőszámai
A jövő héten visszatér a többnyire napos, száraz idő
Szerkesztői válogatás