Tízezrével küldte a rendőrségi értesítésnek álcázott adathalász SMS-eket a csaló, aki telefonos bázisállomással autózott az országban
A nyomozók egy kínai férfit fogtak el, úgy tűnik, egyedül dolgozott. Ehhez hasonló bűntény még nem volt Magyarországon.
 Beállítás elsődleges forrásként a Google-nél
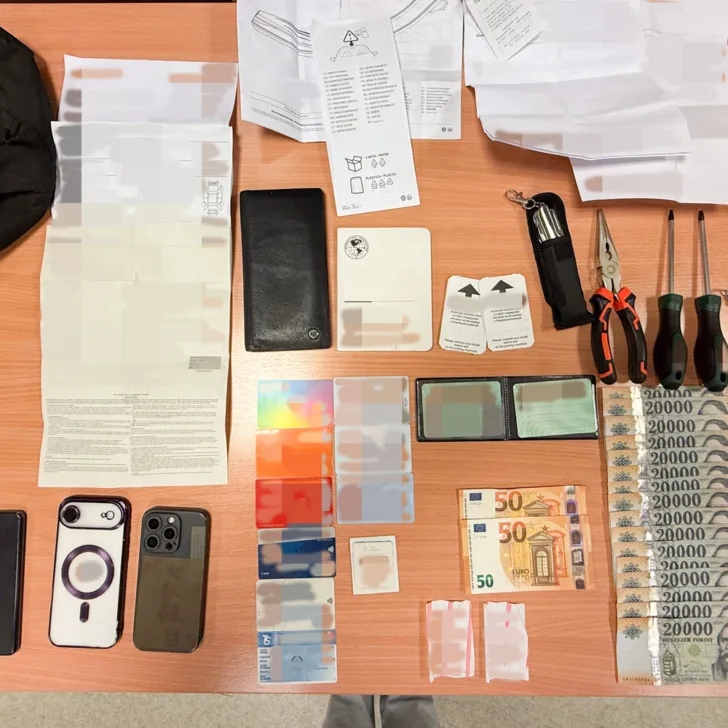
Elfogtak a rendőrök egy férfit, aki a rendőrség nevében tudott adathalász SMS-eket küldeni az áldozatainak – derül ki a police.hu cikkéből. Ehhez hasonló, a rendőrség által „SMS Blasternek” nevezett támadást még nem dokumentáltak Magyarországon.
Az adathalász üzenet idén július 13. és 22. között akár 88 ezernél is több telefonon megjelenhetett. Kilenc áldozatot sikerült ezalatt rászednie a csalónak, akiknek összesen 4,8 millió forint kárt okozott.
Egy „magyarországi mobilszolgáltató” kereste fel a rendőrséget júliusban – derült ki a rendőröknek a Yettel biztonsági vezetőjével közös sajtótájékoztatóján. A mobilszolgáltató egy térben folyamatosan mozgó hálózati hibát vett észre, amivel egyidőben érkezni kezdtek az adathalász üzenetről szóló felhasználói bejelentések is.
A csaló SMS szövege szerint a címzett Budapesten közlekedési bírságot kapott. További részleteket és a bírság rendezésének lehetőségét ígérte az üzenet egy link megnyitása után, ami természetesen nem a rendőrség oldalára vitt. Feladóként viszont az jelent meg: „RENDORSEG”. A rendőrök egyébként figyelmeztetnek is: soha nem kérnek személyes vagy bankkártyaadatokat SMS-ben vagy e-mailen, ahogy fizetési felszólítást sem küldenek így.
Fotó: police.hu
A nyomozók azt gyanították, egy úgynevezett „Fake eNB”, vagyis hamis bázisállomás okozza a hálózati hibákat. Ilyennel hajtható végre az „SMS Blaster” támadás, tehát a tömeges csaló üzenetek küldése is. A „Fake eNB” egy olyan hordozható berendezés, amely valódi bázisállomásnak adja ki magát a telefonok szemszögéből. A közelében lévő telefonok így leválhatnak a szolgáltató valódi hálózatáról, hogy erre kapcsolódjanak helyette. Ezalatt a telefon szolgáltatói elérése szünetel, egy időre megszakad vagy korlátozottá válik. A támadás így egyszerre alkalmas a felhasználók megtévesztésére és a hálózat szabotálására.
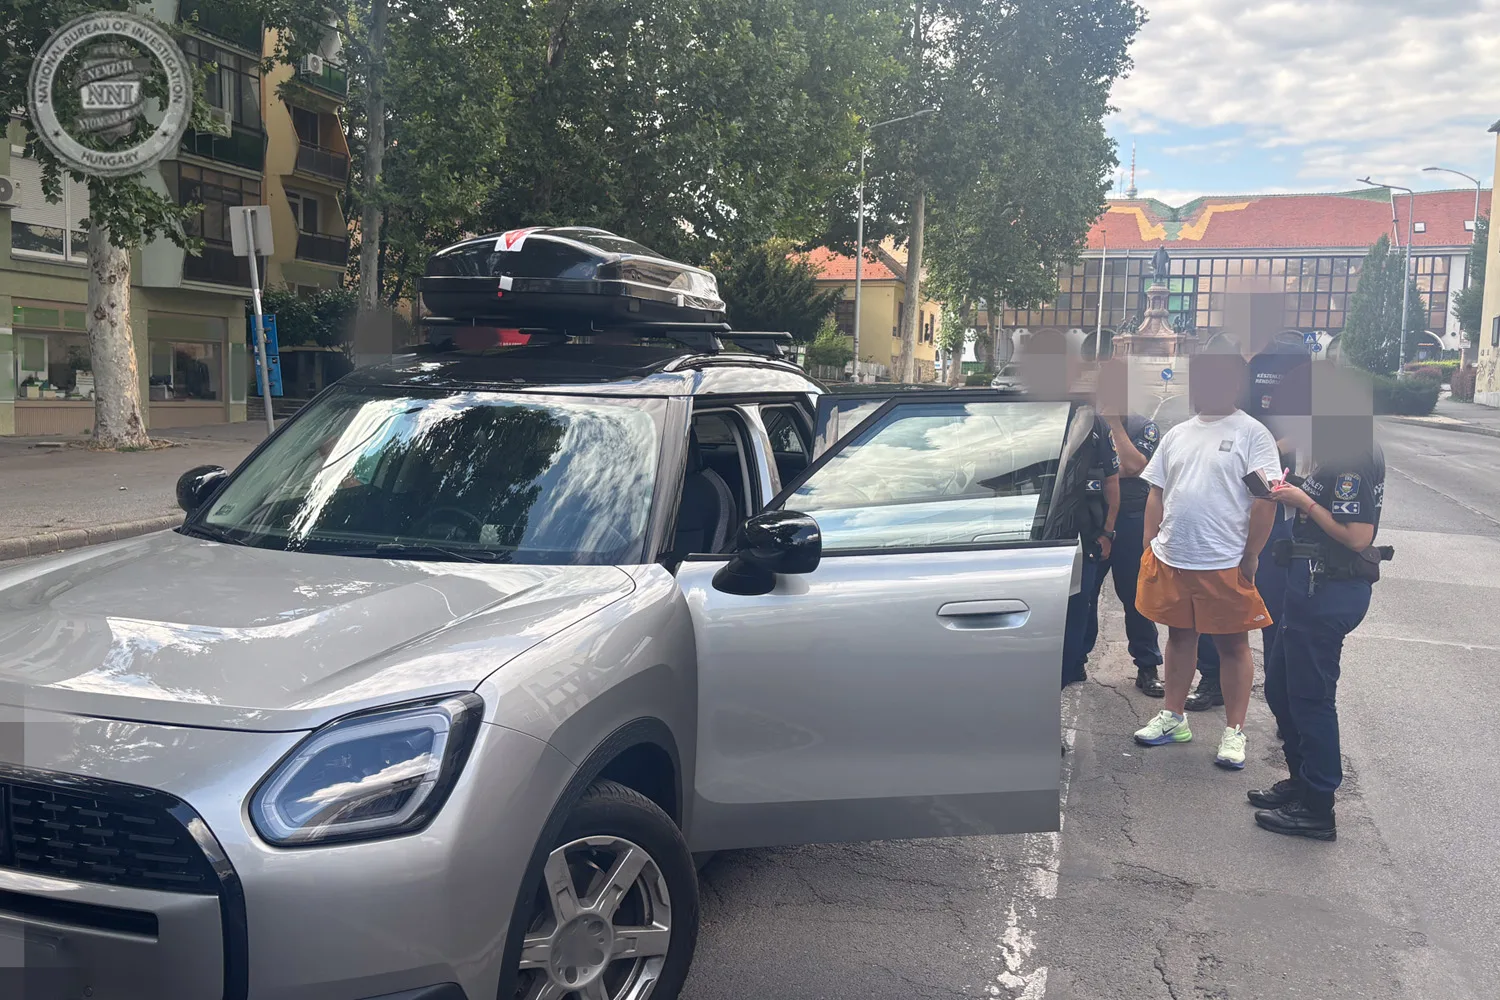
A nyomozók mérései arra utaltak, hogy a „Fake eNB-t” egy mozgó autóban kell keresniük. Ezt mozgó egységek és mérőállomások segítségével július 22-én kezdték követni. A jel forrását előbb Budapest területén észlelték, majd onnan dél felé haladt. Az M6-os autópályán, majd Baranya megyében is követték a járművet, amit végül Pécsen állítottak meg.
A sofőr egy 27 éves kínai férfi volt, akit elfogtak, azóta pedig le is tartóztattak. Az adatok alapján a tettesnek Magyarországon nem volt segítője: mind a bázisállomás szállítását, mind a kezelését, az eszközökre csatlakozást egymaga végezte. A nyomozók azt még vizsgálják, hogy a gyanúsítottnak milyen külföldi kapcsolatrendszere volt. A hálózat teljes felderítéséhez az NNI felvette már a kapcsolatot nemzetközi szervezetekkel és külföldi társhatóságokkal is.
Ezt is ajánljuk
Vonat rohant bele hátulról egy másikba Egyiptomban, legkevesebb hét ember vesztette életét
Halálos áldozatai és sok sérültje van egy szerb busz balesetének Horvátországban
Kiégett egy társasházi lakás Budapest harmadik kerületében – videón az oltás
Az őszi szezonban először csökkent mínusz 10 fok alá a hőmérséklet
Tizenkilencre lapot húztak az ötös lottón, a telitalálat elmaradt
Az Apple csendes cenzúrája: 100 ezernél több kifejezést vontak ki a mobilos szövegkiegészítőkből
Szerkesztői válogatás