Leállt a magyarország.hu és több kormányzati oldal is
A tudományos és technológiai miniszter a lépést az állampolgárok adatainak védelmével és a kormányzati digitális szolgáltatások biztonságának biztosításával indokolta.
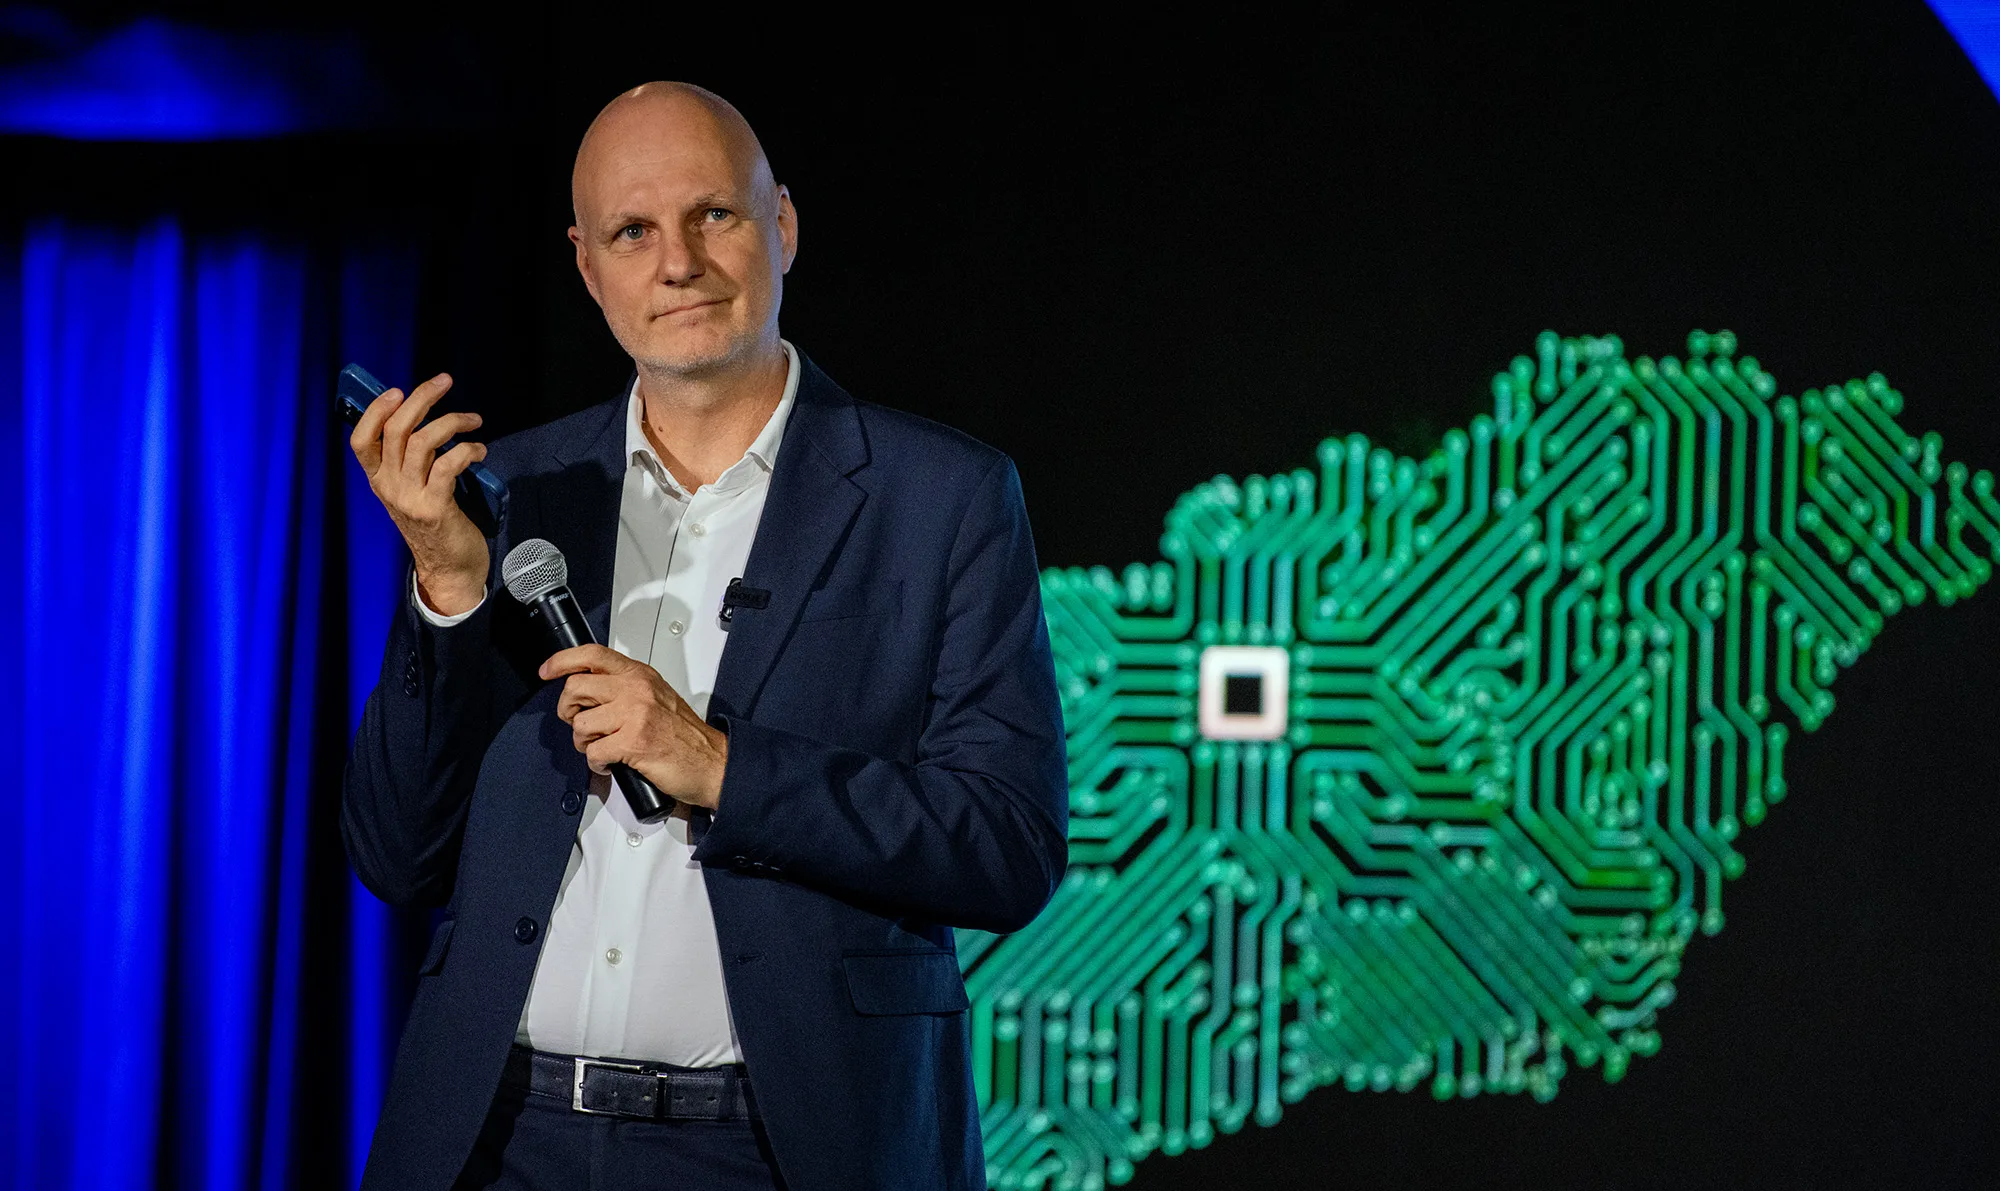
A több országot érintő kritikus informatikai biztonsági kockázat miatt (PHP2Shell sérülékenység), elővigyázatosságból az éjszaka során átmenetileg leállítottuk a magyarország.hu oldalt és néhány további kormányzati weboldal elérését – közölte Facebook-oldalán Tanács Zoltán tudományos és technológiai miniszter. Mint írta, nem találtak támadásra utaló jelet, de a sérülékenység javításáig a portálon keresztüli ügyintézés várhatóan 48 órán át szünetel, ezért köszönik az ügyfelek türelmét és megértését. A magyarország.hu oldalon jelenleg is az az üzenet olvasható, hogy „Az oldalon karbantartási munkálatok folynak”.
Több európai országhoz hasonlóan azért döntöttünk egyes kormányzati internetes szolgáltatások leállítása vagy korlátozása mellett, mert az állampolgárok adatainak védelme és a kormányzati digitális szolgáltatások biztonságos működésének biztosítása elsődleges számunkra – hangsúlyozta a tárcavezető. Hozzátette, nemzetközi kiberbiztonsági szakértők két rendkívül súlyos biztonsági hibát fedeztek fel a PHP programozási nyelvben, amelyet világszerte a weboldalak mintegy 70 százalékánál használnak. A veszély súlyosságát mutatja, hogy Hollandiában, Finnországban, Dániában és Franciaországban is számos kormányzati és közszolgáltatási rendszert állítottak le átmenetileg. A biztonsági probléma miatt a Wikipédia és a BBC egyes szolgáltatásai is elérhetetlenné váltak – tette hozzá.
Elszabadult egy kicsit a mesterséges intelligencia, az Európai Unió magyarázatot vár a fejlesztőktől
Tanács Zoltán arról is írt, hogy a Nemzeti Kiberbiztonsági Intézet október 21-én kritikus, 9,2-es súlyossági besorolású riasztást adott ki, és a biztonsági javítások haladéktalan telepítését javasolta. Ahol ez nem lehetséges azonnal, ott az érintett szolgáltatások átmeneti korlátozása indokolt. – Arra kérek minden vállalkozást, hogy informatikai vagy információbiztonsági szakértőivel ellenőriztesse, hogy weboldalaik érintettek-e, és tegyenek meg minden a sérülékenység mielőbbi javítása érdekében – fogalmazott a miniszter, aki szerint a jelzett sérülékenység ott rejtőzködött már több mint egy évtizede az érintett szoftverek kódjában, de csak most sikerült felfedezni azokat a mesterséges intelligencia segítségével.
Ezt is ajánljuk
Závecz: A Tisza párt mögött 4,2 milliós, a Fidesz-KDNP csupán 1,6 milliós tábor áll
Hadházy most Gruevszkire emlékezteti a kormányt
„Az OGYSZ-nél látszik, hogy a gyermekvédelem iránt érzéketlen második vonal ugyanott van”
Igazságügyi szakértőket is bevontak a Sebestyén Balázs buliján történt rosszullétek miatti nyomozásba
Matolcsy György csak az első lépés, nem kétséges, hogy megpróbálnak Orbán Viktorhoz eljutni
Hosszan részletezi Száraz István, hogy a Matolcsy Ádámmal való kapcsolata már a múlté
Szerkesztői válogatás