Hétszáz francia áruház hűtését támadták meg, élelmiszereket kellett megsemmisíteni
Az internetre kapcsolt berendezések vezérlését vették célba a behatolók: egyes üzletekben folyamatos leolvasztást indíthattak el, ötvenfokos beállítással. Párizs szerint az ország ellátása nincs veszélyben, de a károk felmérése még tart, és a szakemberek más európai országokat is figyelmeztetnek.
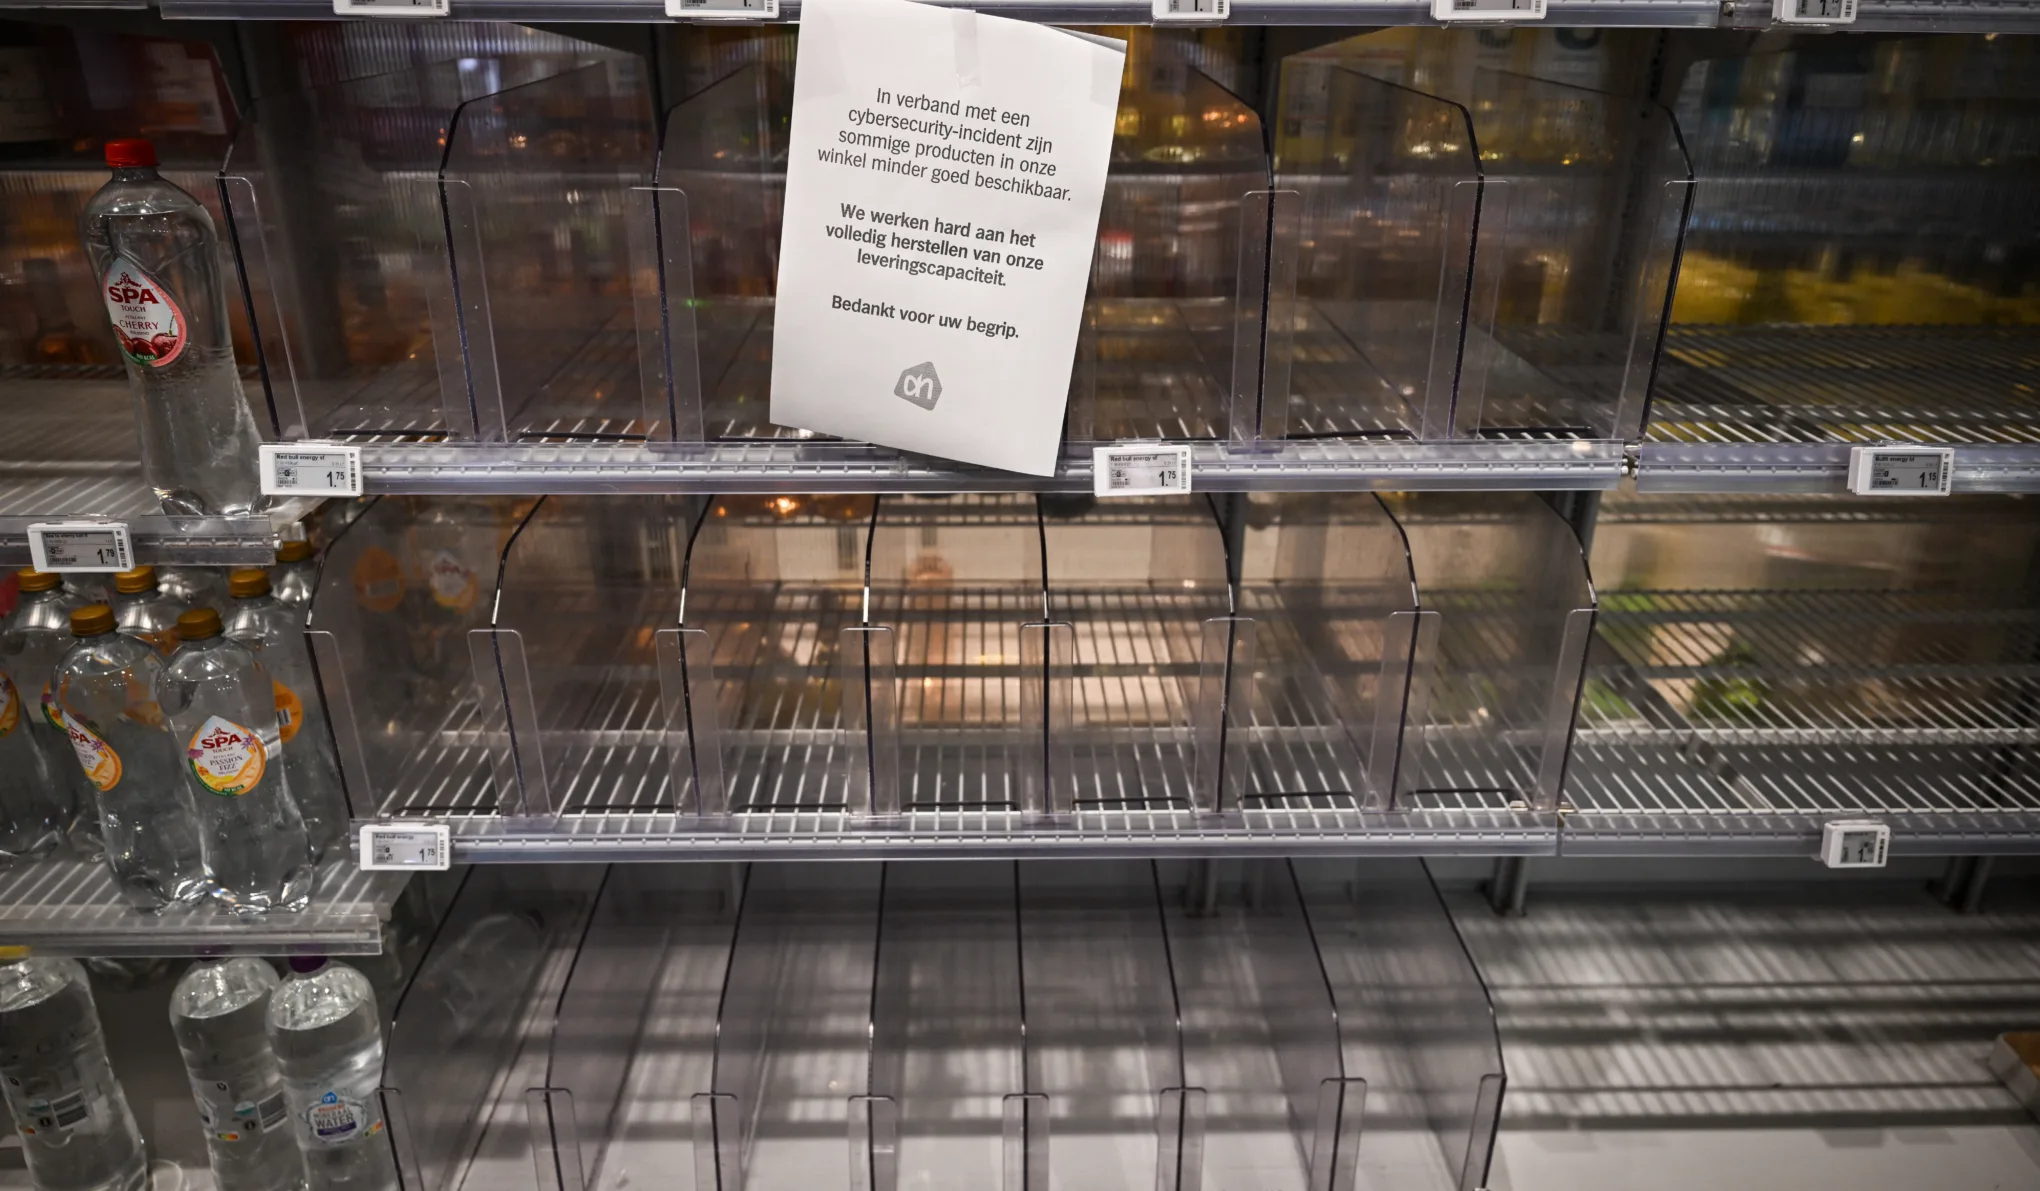
Mintegy hétszáz franciaországi szupermarketet érintett a hűtőrendszereket célzó kibertámadás – közölte Roland Lescure pénzügyminiszter. Az ország hozzávetőleg tízezer szupermarketéhez viszonyítva ez jelentős szám, a miniszter ugyanakkor hangsúlyozta: Franciaország élelmiszer-ellátása nincs veszélyben. A vasárnapról hétfőre virradó éjszaka végrehajtott akció miatt több üzletben megromlottak a friss és fagyasztott áruk.
A párizsi ügyészség kiberbűnözés elleni részlege vizsgálja a nagyszabású támadást; a nyomozást az országos kiberbűnözés elleni hivatalra, az OFAC-ra bízták. Feladatuk az érintett üzletek azonosítása, az élelmiszerveszteségek felmérése és annak tisztázása, hogyan függnek össze a bejelentett károk a digitális beavatkozással. Az ügyészség a lehetséges tűzesetek körülményeit is vizsgálja, az összesített kárértéket egyelőre nem közölték.
A támadás több, egymással versengő kereskedelmi hálózatot is elért. Az AFP-nek adott vállalati tájékoztatások szerint legalább háromszáz Intermarché- és Netto-üzlet, nyolcvan Carrefour, nagyjából harminc Monoprix, valamint több E.Leclerc-áruház volt érintett. Ezek az adatok a láncok első felméréseiből származnak, ezért nem tekinthetők a kormány által később közölt, hétszázas összesítés teljes bontásának.
Dominique Schelcher, a Coopérative U vezetője kedden azt mondta: a csoport mintegy kétezer üzletéből nyolcvanat ért el a támadás. Beszámolója szerint a legtöbb helyen sikerült megakadályozni a hűtés fennakadását, más boltokban viszont élelmiszereket kellett kidobni. Az érintettség tehát nem jelent mindenütt azonos mértékű veszteséget: sok múlott azon, mikor észlelték a rendellenességet, és milyen gyorsan tudtak beavatkozni.
A leolvasztásból lett támadási eszköz
A BFMTV ágazati forrásokra hivatkozó beszámolója szerint a támadók a berendezések leolvasztási funkcióját használhatták fel. Ez rendes körülmények között a felgyülemlett jég eltávolítását szolgálja, meghatározott időközönként. A behatolók ehelyett folyamatos, kényszerített leolvasztást indíthattak el, ötven Celsius-fokos célértékkel, így egyes hűtők és fagyasztók órákon át melegedtek ahelyett, hogy hűtötték volna az árut.
Az ötvenfokos beállítás nem jelenti azt, hogy minden érintett berendezésben ekkora hőmérsékletet mértek. A tényleges felmelegedés az üzemzavar időtartamától és a helyi körülményektől is függött. A közös elem az volt, hogy illetéktelenek távolról megváltoztathatták az élelmiszerek tárolását meghatározó működési paramétereket. A pontos technikai eseménysort a nyomozásnak kell rekonstruálnia.
A France 24 AFP-re épülő tudósítása és a BFMTV szerint a dán Danfoss egyes hűtésszabályozó rendszerei kerültek a támadás középpontjába. A gyártó az AFP-nek azt közölte, hogy az érintett egységek többsége régi, életciklusa végére ért termék, amelyhez már nem adnak szoftveres vagy biztonsági frissítéseket. A vállalat állítása szerint régóta javasolja ügyfeleinek a támogatott rendszerek naprakészen tartását és az elavult megoldások cseréjét.
A francia kiberbiztonsági ügynökség, az ANSSI a miniszterelnök környezetének tájékoztatása szerint azonosított egy dán vállalat szoftverében található sérülékenységet, és kapcsolatba lépett a fejlesztővel. Ebből azonban még nem következik, hogy a teljes behatolási útvonalat feltárták. A hozzáférés megszerzésének módjáról, az elkövetők kilétéről és indítékáról a rendelkezésre álló beszámolók nem adtak bizonyított magyarázatot.
A tönkrement áru csak a veszteség egyik része
Az Intermarché közlése szerint az érintett termékeket az egészségügyi kockázatok elkerülése érdekében kivonták a forgalomból. A hűtési lánc azt jelenti, hogy a romlandó élelmiszereket a gyártástól az értékesítésig az előírt hőmérsékleti feltételek között tárolják és szállítják. Ennek megszakadása után önmagában a hűtés újraindítása nem igazolja, hogy az áru biztonságosan eladható.
A kereskedőknek ezért a termékek állapota, a hőmérsékleti adatok és az élelmiszer-biztonsági szabályok alapján kell dönteniük a készletek sorsáról. A veszteséghez a kidobott áru értékén felül a selejtezés és az új készletek beszerzésének költsége is hozzájárulhat. Az Intermarché már a támadás után felhívta a figyelmet a biztosítás kérdésére: tájékoztatása szerint az üzletek biztosításai nem fedezik az ilyen típusú incidenst.
Az egyes üzletek helyzete a beavatkozás gyorsaságától is függött. A BFMTV beszámolója szerint ahol a rendellenesség később kezdődött, a dolgozók a friss áruk egy részét még meg tudták menteni. A Coopérative U hűtéstechnikai szakemberekkel dolgozott a működés helyreállításán, a hálózat vezetője pedig a helyi üzletvezetők és csapataik gyors reagálásával is magyarázta, hogy a károk korlátozottabbak maradtak.
A régi vezérlők új kockázatot jelentenek
Sébastien Lecornu miniszterelnök az ANSSI bevonását kérte, és környezete szerint személyesen követi az ügyet. Az ügynökség európai társszervezeteivel is egyeztet, mert más országokban szintén működhetnek érintett rendszerek. Ez egyelőre kockázatot jelez, nem annak bizonyítékát, hogy a franciaországival azonos támadást másutt is végrehajtották. A szakemberek további francia vállalatokat is igyekeznek azonosítani és figyelmeztetni.
Az eset egyik fontos tanulsága, hogy a bolti hűtőberendezés ma már távolról elérhető informatikai rendszer része is lehet. A vezérlők figyelik a hőmérsékletet, riasztanak és segítik az üzemeltetést, de az internetes kapcsolat hozzáférési lehetőséget adhat a támadóknak. Antoine Hautin, az Almond kiberbiztonsági tanácsadó cég főtitkára az AFP-nek azt hangsúlyozta: e berendezések tervezésekor korábban a megbízhatóság és a költségek álltak előtérben, mert a rendszereket távolról nem lehetett elérni.
A gyártói támogatás megszűnése különösen érzékeny kérdés: egy fizikailag még működő vezérlő biztonsági frissítések nélkül is üzemben maradhat. A mostani támadás megmutatta, hogy egy ilyen rendszer hibája közvetlenül érintheti a kereskedők készleteit és a vásárlók ellátását. A nyomozásnak a következő időszakban azt kell tisztáznia, pontosan milyen rendszereket értek el a támadók, hogyan jutottak hozzájuk, és mekkora kárt okoztak. A kormány közben az ellátás folytonosságát hangsúlyozza.
Ezt is ajánljuk
Kémkedéssel gyanúsítanak egy japán újságírót Oroszországban, Moszkvában tartják fogva
Donald Trump republikánusai is az orosz dízelüzlet felmondását követelik a szenátusban
Botrányosra sikeredett Trump új szóvivőjének a bemutatkozása
Magasabb lett a Mont Blanc
2,86 milliárd eurót utalt Ukrajnának fegyverbeszerzésre az Európai Unió
Elon Musk cége korlátozta a Starlink működését Ukrajnában
Szerkesztői válogatás